DANFOSS – Une importante faille de sécurité dans l’appareil de gestion centralisée des réfrigérateurs permet de les reconfigurer à distance
De nombreux appareils frigorifiques industriels, utilisés notamment par les supermarchés français, ont été reconfigurés à distance et mis hors service par des personnes non autorisées grâce à une faille de sécurité dans l’appareil de gestion centralisée du fabricant Danfoss, particulièrement le modèle AK-SM 800A.
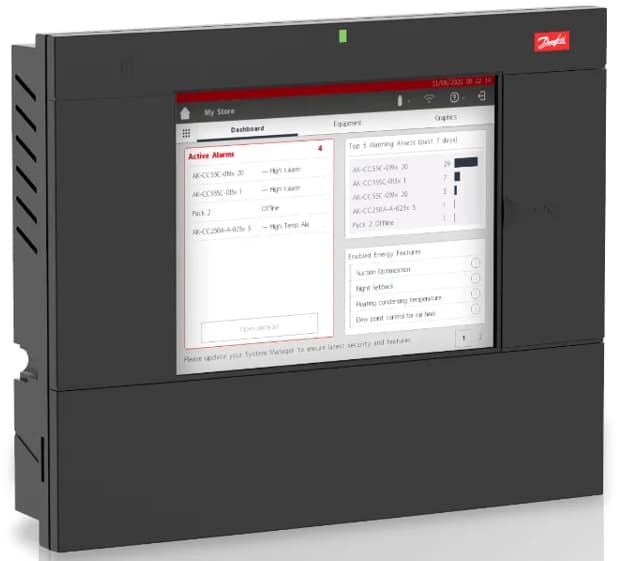
Ces appareils de gestion sont utilisés pour remonter les informations techniques des réfrigérateurs, comme la témpérature, mais aussi pour les contrôler, par exemple pour modifier les heures ou la température de fonctionnement, ou encore activer certaines fonctions comme le dégivrage de l’appareil.
En août 2026, des chercheurs de la société Claroty ont alerté sur la présence d’une faille critique dans ces appareils de gestion. Les chercheurs ont notamment découvert qu’il était possible de court-circuiter l’authentification des appareils et de s’authentifier grâce à un mot de passe composé de la date du jour, ce qui est très problématique dans la mesure où près de 2 700 appareils Danfoss étaient reliés directement à Internet.
Suite à cette alerte, le fabricant Danfoss a déployé un correctif. Ce correctif n’a toutefois pas été immédiatement déployé sur tous les appareils. De nombreux supermarchés français, appartenant notamment à Intermarché, 80 Super U[1], E.Leclerc, ont ainsi été affectés par le piratage de leurs appareils frigorifiques, ce qui a notamment eu pour conséquence de rendre impropres à la consommation les aliments surgelés qui s’y trouvaient.
Mise à jour : ajout du nombre de magasins du groupe U.
Liens
Notes et références
- ↑D’après la déclaration de son PDG